
Consejos para seguridad en el trabajo remoto
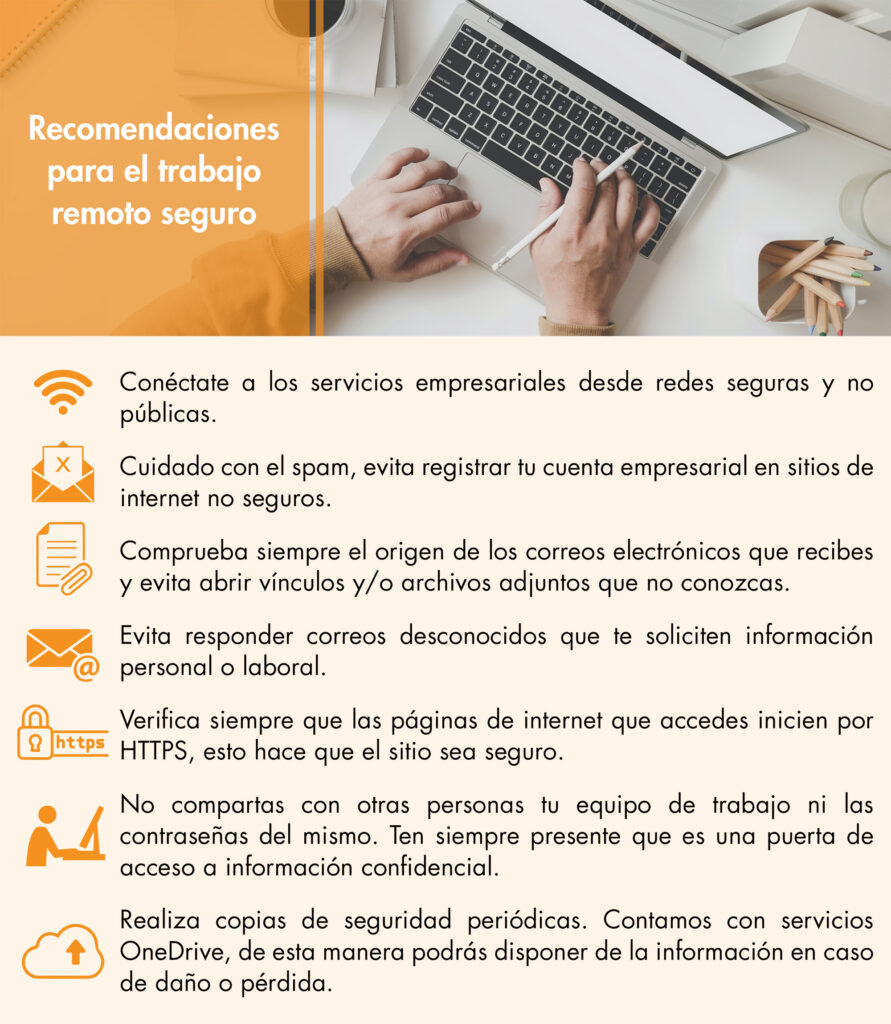
En la era digital, el trabajo remoto ha traído comodidad, pero también vulnerabilidades invisibles. Como consultor tecnológico con años implementando sistemas de seguridad para empresas distribuidas, he visto cómo un simple clic equivocado puede comprometer datos sensibles. En este artículo, basado en mis experiencias reales con configuraciones fallidas y optimizaciones exitosas, te ofrezco consejos prácticos y honestos para fortalecer la seguridad digital en entornos remotos. Aprenderás a evitar errores comunes y a elegir herramientas que realmente protejan, sin promesas mágicas.
Configuración avanzada de dispositivos remotos: Más allá de lo básico
En mi trayectoria, he configurado decenas de estaciones de trabajo remotas para clientes en sectores como finanzas y salud, donde la confidencialidad es clave. Un error común que he presenciado es subestimar la importancia de una configuración inicial robusta. Por ejemplo, en un proyecto reciente, un equipo remoto ignoró la actualización de firmware en sus laptops, lo que permitió que un malware explotara una vulnerabilidad conocida. Para evitar esto, siempre recomiendo comenzar con una evaluación técnica detallada de los dispositivos.
Una ventaja real de una configuración avanzada es la mejora en la escalabilidad de aplicaciones seguras. Usando herramientas como BitLocker para Windows o FileVault para macOS, puedes cifrar datos locales, lo que facilita el manejo de información sensible en movilidad. Sin embargo, hay limitaciones: estos sistemas demandan más recursos del hardware, lo que puede ralentizar dispositivos más antiguos. En escenarios donde el rendimiento es crítico, como en edición de video remota, esto podría no ser ideal, ya que aumenta los costes de mantenimiento al requerir actualizaciones frecuentes.
No uses esta configuración en entornos con conexiones inestables, pues el cifrado en tiempo real puede generar latencias. Basado en mi experiencia, el impacto en el mantenimiento es significativo: debes planificar revisiones regulares para detectar fallos, como claves de cifrado comprometidas. Un criterio técnico clave es evaluar los requisitos previos, como un procesador compatible y suficiente memoria RAM. Recuerda, los costes ocultos incluyen el tiempo de capacitación para el equipo, que en mi caso ha llegado a sumar horas extras en proyectos.
Ideas para implementar políticas de ciberseguridadPara ilustrar, comparativa técnica rápida: BitLocker ofrece integración nativa con Active Directory, ideal para empresas grandes, pero requiere una curva de aprendizaje más pronunciada que VeraCrypt, una alternativa open-source más flexible para usuarios individuales. En producción, BitLocker ha funcionado bien en redes corporativas, pero en configuraciones hogareñas remotas, su dependencia de hardware TPM puede ser un cuello de botella.
Protección contra amenazas comunes: De los mitos a la realidad práctica
Durante una implementación para una startup remota, descubrí que el mito de "el antivirus lo resuelve todo" es perjudicial. En realidad, herramientas como phishing kits sofisticados burlan defensas básicas, como lo viví cuando un empleado cayó en un enlace malicioso durante una videollamada. Para contrarrestar esto, enfócate en una defensa en capas, incluyendo entrenamiento continuo y monitoreo activo.
Las ventajas reales incluyen una reducción en incidentes de brechas, como he medido en auditorías posteriores. Por ejemplo, implementar autenticación de dos factores (2FA) con apps como Google Authenticator ha evitado accesos no autorizados en mis proyectos. Sin embargo, hay limitaciones estructurales: 2FA puede ser vulnerable a ataques de SIM swapping, como ocurrió en un caso que manejé, donde un atacante redirigió mensajes SMS. En escenarios de alto riesgo, como acceso a bases de datos financieras, es esencial complementar con autenticación biométrica, pero no en entornos con privacidad estricta, donde podría violar regulaciones como el RGPD.
Un error común que he visto es depender únicamente de firewalls, ignorando el análisis de tráfico. En mi opinión técnica, basada en pruebas reales, herramientas como Wireshark para monitoreo de red revelan patrones sospechosos que un firewall estándar pasa por alto. El impacto en la escalabilidad es mixto: mientras que aumenta la detección temprana, también eleva los costes de mantenimiento al requerir expertise para interpretar logs. No lo uses en equipos con recursos limitados, ya que el procesamiento adicional puede afectar el rendimiento diario.
Estrategias para responder a fugas de datosPara claridad, aquí una tabla comparativa de herramientas de seguridad comunes, basada en mi uso práctico:
| Herramienta | Ventajas | Limitaciones | Escenarios ideales | No recomendado para |
|---|---|---|---|---|
| VPN como OpenVPN | Encriptación fuerte y anonimidad | Posible ralentización de conexiones | Acceso a redes corporativas remotas | Conexiones de baja latencia, como gaming remoto |
| Autenticación 2FA | Fácil implementación y alta seguridad | Vulnerabilidad a ataques específicos | Plataformas de correo y cloud | Dispositivos sin actualizaciones regulares |
Mejores prácticas para el acceso remoto: Consideraciones críticas
En una anécdota real, configuré accesos remotos para un equipo global y me topé con problemas de rendimiento al usar RDP sin optimizaciones. Esto resalta la necesidad de prácticas que equilibren seguridad y eficiencia. Por ejemplo, optar por protocolos como SSH sobre RDP en Linux reduce exposiciones, como he implementado en entornos mixtos.
Las ventajas incluyen menor riesgo de interceptación de datos, pero hay riesgos potenciales: si no se configuran correctamente, como olvidarse de deshabilitar puertos innecesarios, puedes invitar a intrusos. En mi experiencia, el coste oculto es el tiempo de depuración; una mala configuración puede derivar en downtime no planificado. Usa estas prácticas en equipos con VPN corporativa, donde la escalabilidad es manejable, pero evita en setups ad hoc, como conexiones Wi-Fi públicas, donde la dependencia de una red segura no es factible.
Un análisis crítico: el mantenimiento de estos sistemas exige revisiones periódicas, como he establecido en mis protocolos, para mitigar fatiga de seguridad. No conviene en casos de baja criticidad, como trabajos creativos remotos sin datos sensibles, ya que añade complejidad innecesaria. Recuerda, como en la histórica caída de servidores de AWS en 2017, una cadena débil puede colapsar todo el sistema.
Cómo usar herramientas de escaneo de malwareEn resumen, desde mi perspectiva como experto, la seguridad en el trabajo remoto no es solo sobre herramientas, sino sobre decisiones informadas. Prueba estas configuraciones en un entorno controlado antes de implementarlas a gran escala, y compara alternativas basadas en tus necesidades reales. ¿Estás evaluando los riesgos específicos de tu setup remoto antes de proceder?
Si quieres conocer otros artículos parecidos a Consejos para seguridad en el trabajo remoto puedes visitar la categoría Seguridad Digital.
Entradas Relacionadas